Egy kínai férfi mozgó autóból küldözhetett adathalász sms-eket Magyarországon

- Közérdekű üzem ellen elkövetett információs rendszer vagy adat megsértésével gyanúsítja az NNI azt a férfit, aki mozgó gépkocsiból működtetett, hamis mobil-bázisállomással zavart meg egy szolgáltatói hálózatot, és rendőrségi értesítésnek álcázott adathalász SMS-eket küldött.
- Az ügy részleteiről közös sajtótájékoztatót tartott a Nemzeti Média- és Hírközlési Hatóság, a Yettel Magyarország Zrt. és a Nemzeti Nyomozó Iroda.
- Ez volt az első ilyen jellegű, felderített bűncselekmény Magyarországon.
Egy magyarországi mobilszolgáltató július közepén olyan, térben folyamatosan változó hálózati rendellenességeket észlelt, amiket nem lehetett visszavezetni hagyományos műszaki hibára. Július 17-én továbbították az adatokat az NNI-nek, közben több előfizető a rendőrség nevében küldött, közlekedési jogsértésre hivatkozó SMS-t jelentett be a hatóságoknál. Az üzenetekben azt állították, hogy a címzett járművével közlekedési jogsértést követtek el Budapesten, és a részletek megtekintéséhez, illetve az ügy rendezéséhez egy internetes hivatkozás megnyitását kérték. Feladóként a RENDORSEG megnevezés jelent meg, de a link nem a rendőrség hivatalos ügyintézési felületére vezetett.
SMS Blaster
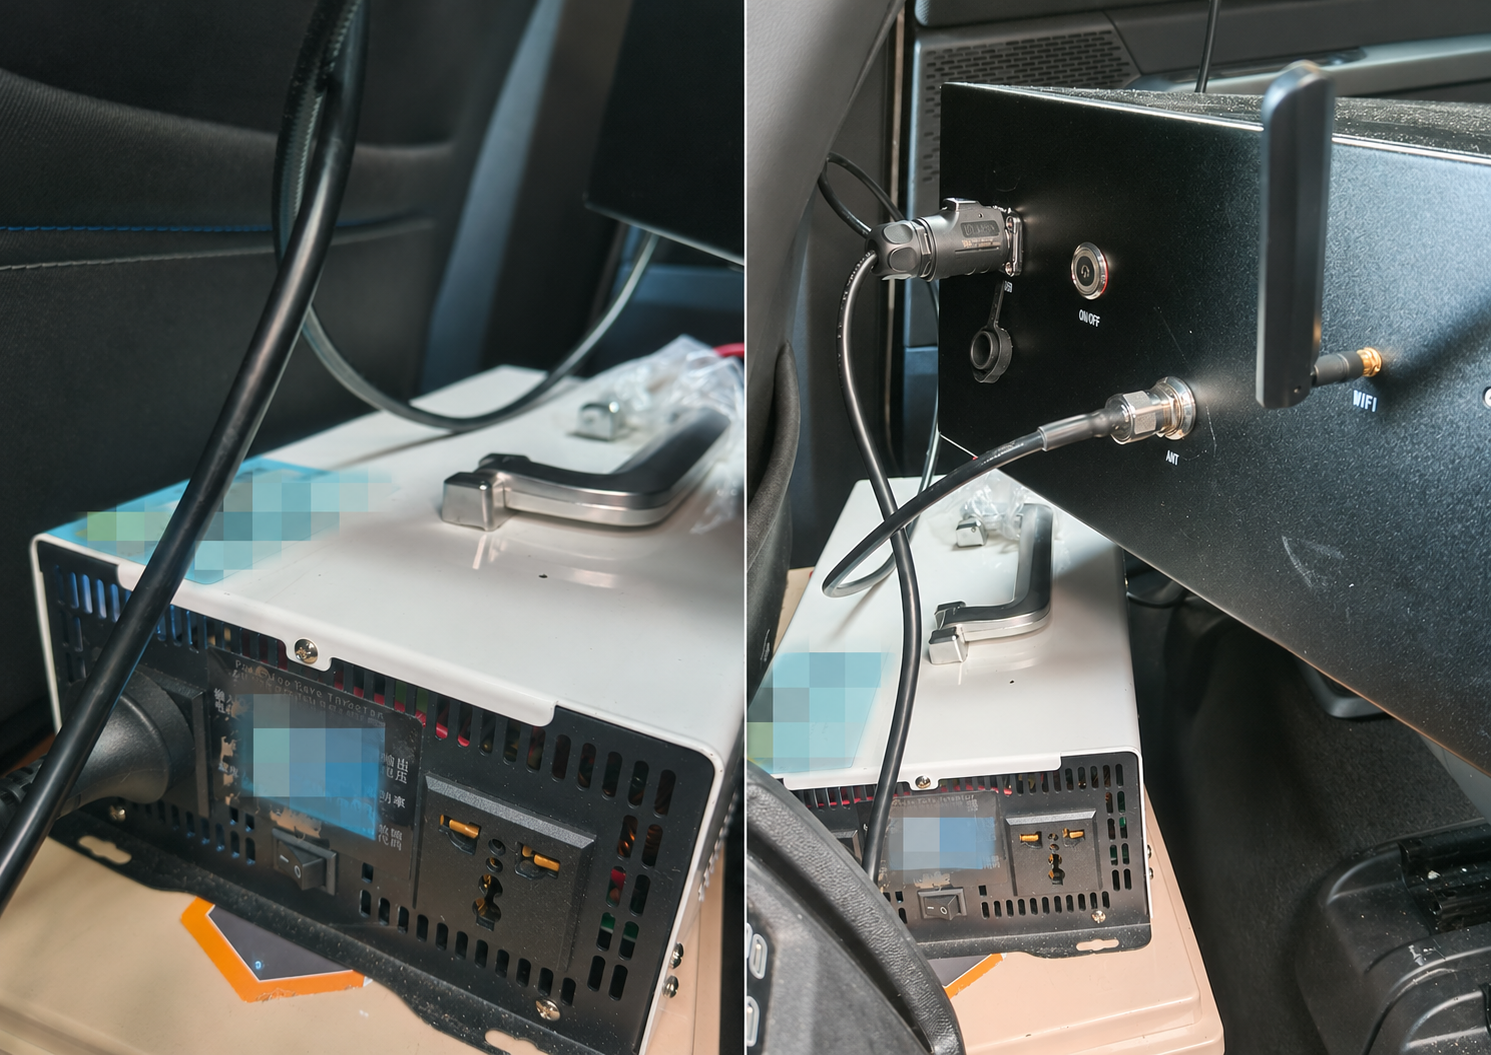
A szolgáltatói hálózati adatok, az ügyfélbejelentések meg az üzenetek érkezési helyének és idejének elemzése alapján az NNI kibernyomozóiban és a telekommunikációs szolgáltató szakembereiben felmerült, hogy az eseményeket egy ún. Fake eNB, vagyis hamis bázisállomás okozza, aminek a célja a tömeges üzenetek megjelenítése. Ez az ún. SMS Blaster támadás, a gyakorlatban a tömeges csaló üzenetek továbbítására kialakított rádiótechnikai eszközrendszer és módszer gyűjtőneve. Ez egy olyan hordozható tárgy, ami valódi bázisállomásnak adja ki magát. Megtévesztő rádiójelet sugároz, ezért a közelében lévő telefonok rövid időre leválhatnak a szolgáltató valódi hálózatáról, és a hamis állomáshoz kapcsolódhatnak. Ezen időszak alatt a telefon szolgáltatói elérése szünetel, egy időre megszakad vagy korlátozottá válik. A támadás tehát egyszerre alkalmas a felhasználók megtévesztésére és az elektronikus hírközlési hálózat rendeltetésszerű működésének akadályozására.
A szolgáltatói adatok szerint július 13–22. között 88 235, a hamis bázisállomáshoz kapcsolódással összefüggő hálózati eseményt észleltek. Ez nem a sértettek száma, mivel egy készülék többször is megjelenhetett az észlelések között.
Rendőrségi akció
Az NNI Digitális Bűnözés Elleni Főosztály felderítői az adatelemzés után a rádiófrekvenciás jel forrásának azonosításához több szakmai partnert is bevontak. A mérések arra utaltak, hogy a berendezést egy mozgó autóban üzemeltetik. Amikor ez bizonyossá vált, a nyomozók néhány nap alatt megszervezték a műveletet, és a mozgó egységek és mérőállomások adatai alapján képesek voltak nyomon követni a tettest.
Július 22-én a jel forrását előbb Budapest területén észlelték, majd onnan dél felé haladt. A hatóságok az M6-os autópályán, majd Baranya megyében is követték a járművet és benne a berendezést. A kocsit végül Pécsen állították meg, és elfogták a 27 éves kínai sofőrt.
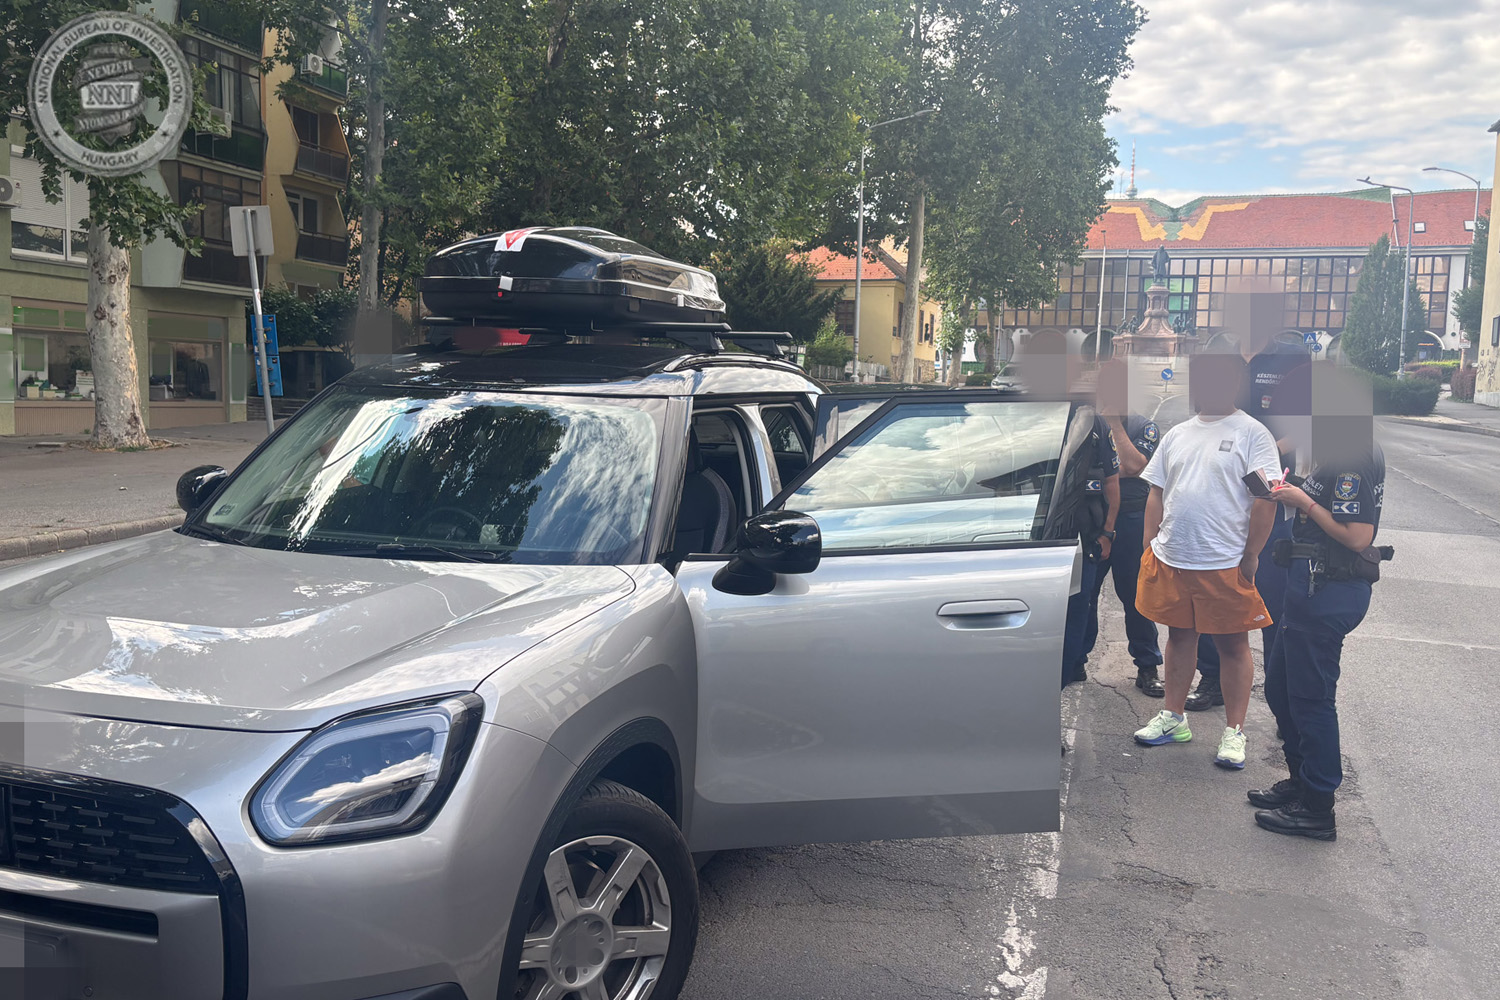
A kocsi hátsó ülésén olyan rádiótechnikai berendezést találtak, ami a gyanú szerint alkalmas volt hamis mobil-bázisállomás működtetésére, a szolgáltatói hálózat befolyásolására és csaló SMS-ek továbbítására. Lefoglalták a berendezést és az autót.
A kibernyomozók közérdekű üzem ellen elkövetett információs rendszer vagy adat megsértésének bűntettével gyanúsították meg a férfit, majd bűnügyi őrizetbe vették. A bíróság azóta már el is rendelte a letartóztatását.
Az elmúlt két hónapban a lefoglalt berendezés és az elektronikus eszközök adattartalmának elemzései zajlottak, valamint az alkalmazott technológia pontos működésének feltárása. A nyomozók közben azt is kiderítették, hogy kilenc ember vált az SMS Blaster sértettjévé, és a nekik okozott kár összesen 4 802 333 forint. Az adatok alapján a tettesnek Magyarországon nem volt segítője: mind a bázisállomás szállítását, mind a kezelését, az eszközökre csatlakozást egymaga végezte. A nyomozók azt még vizsgálják, hogy a gyanúsítottnak milyen külföldi kapcsolatrendszere volt. A hálózat teljes felderítéséhez az NNI felvette már a kapcsolatot nemzetközi szervezetekkel és külföldi társhatóságokkal is.